Microsoft prévoit de retirer progressivement son service natif d’authentification par SMS et appel vocal dans Microsoft Entra ID. La première échéance commence le 1er février 2027 pour la majorité des utilisateurs concernés. Les administrateurs généraux et les utilisateurs externes concernés suivent une échéance au 1er juillet 2027.
Les entreprises qui utilisent encore les SMS ou les appels fournis par Microsoft pour l’authentification multifacteur doivent identifier les comptes concernés et préparer une méthode alternative. Il ne s’agit pas de la disparition de tous les SMS dans Microsoft 365 : le changement porte sur le service téléphonique fourni par Microsoft dans Entra ID.
Ce qui change dans Microsoft Entra ID
À partir du 1er septembre 2026, Microsoft active automatiquement les passkeys pour les utilisateurs actuellement autorisés à utiliser les méthodes SMS ou vocales, et les invite à enregistrer une clé d’accès lors de leur connexion.
Le retrait du service Microsoft est ensuite déployé selon le calendrier suivant :
| Échéance | Utilisateurs concernés |
|---|---|
| 1er septembre 2026 | Activation automatique des passkeys pour les utilisateurs activés pour SMS ou voix, avec invitation à l’inscription |
| 1er février 2027 | Retrait du service SMS et vocal fourni par Microsoft pour tous les utilisateurs, sauf administrateurs généraux et utilisateurs externes |
| 1er juillet 2027 | Retrait pour les administrateurs généraux et les utilisateurs externes |
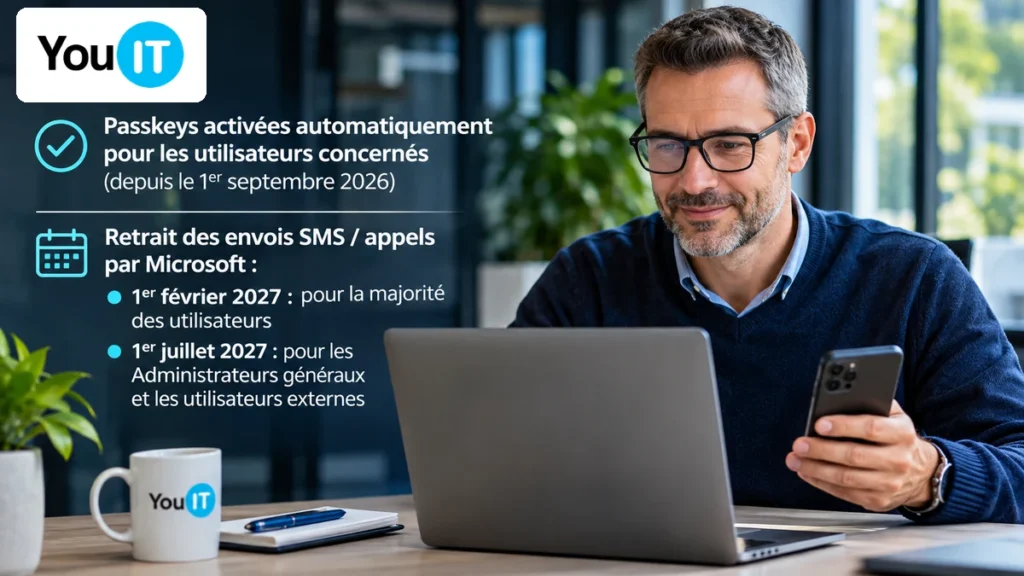
Les utilisateurs invités internes restent concernés par l’échéance du 1er février 2027. Les dates correspondent au début du déploiement du retrait ; Microsoft précise que le comportement peut être appliqué progressivement aux tenants.
Si un utilisateur concerné ne dispose que du SMS ou de l’appel Microsoft comme méthode MFA et qu’aucun fournisseur téléphonique tiers n’a été configuré, il devra enregistrer une passkey au moment de sa connexion pour continuer. Cette étape sera bloquante.
Est-ce que tous les SMS vont disparaître de Microsoft 365 ?
Non. Microsoft retire son propre service de livraison des SMS et appels vocaux dans Microsoft Entra ID. Les organisations qui ont une raison métier, réglementaire ou technique valable de conserver ces méthodes peuvent configurer un fournisseur téléphonique pris en charge via Microsoft Security Store.
Cette possibilité ne signifie pas que le SMS reste le choix de sécurité recommandé. Microsoft encourage les méthodes résistantes au phishing, notamment les passkeys.
Pourquoi les codes SMS sont-ils moins sûrs ?
Un code SMS peut être communiqué à un fraudeur si un utilisateur le saisit sur une fausse page de connexion. Le numéro de téléphone peut également être ciblé par des techniques comme le SIM swapping, qui vise à détourner une ligne vers une autre carte SIM.
Le SMS peut constituer une étape supplémentaire par rapport à un simple mot de passe, mais il ne fournit pas la même résistance au phishing qu’une authentification cryptographique liée au service utilisé.
Pour une entreprise, la compromission d’un compte Microsoft 365 peut exposer des courriels, des documents partagés et des ressources professionnelles. Les comptes administrateurs méritent une attention particulière.
Qu’est-ce qu’une passkey ?
Une passkey, ou clé d’accès, est une méthode d’authentification basée sur une paire de clés cryptographiques. La clé privée reste sur l’appareil ou dans un gestionnaire compatible ; la clé publique est enregistrée auprès du service.
L’utilisateur confirme la connexion avec une méthode locale, par exemple un code PIN, une empreinte digitale ou la reconnaissance faciale. La passkey est liée au service attendu, ce qui la rend résistante aux faux sites de connexion.
Dans les environnements Microsoft, les options à étudier comprennent notamment les passkeys FIDO2, Windows Hello for Business et l’authentification par certificat. D’autres méthodes, comme les codes OATH/TOTP, peuvent aussi constituer une alternative dans certains scénarios, mais elles ne sont pas résistantes au phishing et ne satisfont pas une stratégie d’accès conditionnel qui exige une authentification résistante au phishing.
Quelles solutions envisager pour remplacer les SMS ?
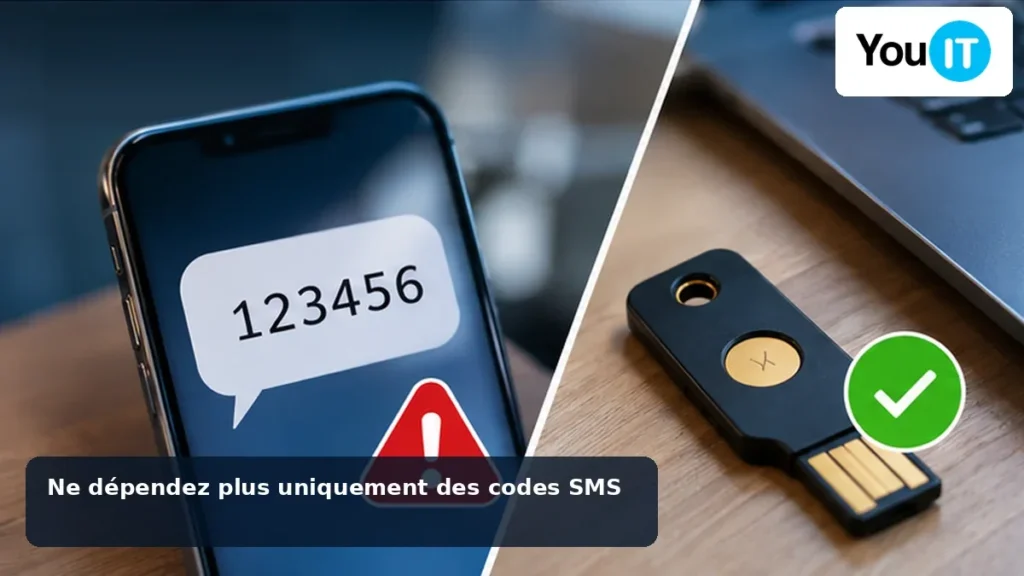
Passkeys FIDO2
Les passkeys FIDO2 offrent une authentification résistante au phishing. Elles peuvent être enregistrées sur un appareil compatible ou sur une clé de sécurité physique. Elles sont particulièrement intéressantes pour les comptes sensibles et les administrateurs.
Windows Hello for Business
Windows Hello for Business permet aux utilisateurs de s’authentifier sur un appareil Windows configuré pour l’environnement professionnel. Son déploiement doit être préparé en fonction de la gestion des appareils et des politiques Entra ID.
Authentification par certificat
L’authentification basée sur un certificat peut convenir à certains environnements professionnels. Elle nécessite une conception et une gestion adaptées du cycle de vie des certificats.
Codes OATH/TOTP
Les codes temporaires générés par une application compatible ou un jeton peuvent être utiles lorsque les méthodes précédentes ne sont pas disponibles. Ils ne sont toutefois pas résistants au phishing : il ne faut pas les présenter comme équivalents aux passkeys.
Fournisseur téléphonique tiers
Une organisation qui doit conserver les SMS ou les appels pour une raison légitime peut examiner les fournisseurs disponibles dans Microsoft Security Store et préparer la migration avant son échéance. La disponibilité des fournisseurs dépend du programme Microsoft et de la région.
Comment préparer votre entreprise avant 2027 ?
1. Identifier les utilisateurs concernés
Dans Microsoft Entra ID, examinez les méthodes d’authentification et les stratégies SMS et appels vocaux. Vérifiez également les anciennes stratégies MFA et identifiez les utilisateurs et groupes encore concernés.
2. Examiner les comptes administrateurs et les invités
Distinguez les administrateurs généraux, les utilisateurs externes et les invités internes : leurs échéances ne sont pas identiques. Vérifiez aussi les comptes de secours et les procédures de récupération.
3. Choisir une méthode adaptée à chaque profil
Définissez une méthode principale et une méthode de secours. Vérifiez que les appareils des collaborateurs sont compatibles et que les méthodes choisies répondent aux exigences des stratégies d’accès conditionnel.
4. Tester les applications et les accès
Testez les connexions réelles à Outlook, Teams, SharePoint et aux applications métier. Vérifiez les accès administrateurs, les scénarios depuis un nouvel appareil et les procédures de récupération. Une méthode enregistrée n’est utile que si elle fonctionne avec les applications et les politiques réellement utilisées.
5. Informer les collaborateurs
Expliquez le changement, accompagnez l’enregistrement des nouvelles méthodes et prévoyez une procédure d’assistance. Ne désactivez pas les anciennes méthodes avant d’avoir testé les alternatives et confirmé que les utilisateurs peuvent se connecter.
Les petites entreprises sont-elles concernées ?
Oui. Une petite entreprise utilisant Microsoft 365 peut être concernée même si elle ne dispose que de quelques comptes. La priorité consiste à savoir quels utilisateurs utilisent encore les SMS ou les appels Microsoft et à éviter qu’un compte soit dépendant d’une méthode qui sera retirée.
Pour une TPE ou une PME sans administrateur informatique interne, un contrôle préalable permet de planifier le changement sans attendre une difficulté de connexion.
FAQ : retrait des SMS dans Microsoft 365
Quand Microsoft retire-t-il les SMS et appels ?
Le retrait du service fourni par Microsoft commence le 1er février 2027 pour la majorité des utilisateurs concernés. Les administrateurs généraux et les utilisateurs externes concernés suivent le 1er juillet 2027.
Les invités internes sont-ils concernés en juillet 2027 ?
Non. Les invités internes restent dans le groupe concerné par l’échéance du 1er février 2027. L’échéance de juillet concerne les administrateurs généraux et les utilisateurs externes.
Une entreprise peut-elle continuer à utiliser les SMS ?
Une entreprise ayant un besoin métier, réglementaire ou technique peut configurer un fournisseur téléphonique pris en charge via Microsoft Security Store. Il s’agit d’une option spécifique, pas de la voie de sécurité privilégiée par Microsoft.
Microsoft Authenticator remplace-t-il automatiquement les SMS ?
Pas dans tous les cas. Il faut vérifier les méthodes prises en charge par le tenant, les politiques d’authentification et les exigences d’accès conditionnel. Les notifications push et les codes temporaires ne sont pas équivalents aux méthodes résistantes au phishing.
Que se passe-t-il si le SMS est la seule méthode MFA d’un utilisateur ?
Après l’échéance applicable, si le SMS ou l’appel Microsoft est sa seule méthode MFA disponible et qu’aucun fournisseur téléphonique tiers n’est configuré, l’utilisateur devra enregistrer une passkey lors de sa connexion avant de poursuivre.
Faut-il attendre 2027 pour agir ?
Non. Il est préférable d’identifier les utilisateurs concernés, de choisir les alternatives et de tester les connexions avant les dates de retrait.
Préparez la sécurité de votre Microsoft 365 avec YouIT
Les méthodes d’authentification font partie des éléments essentiels de la sécurité d’un environnement professionnel. Un changement mal préparé peut compliquer l’accès aux courriels et aux outils de travail.
YouIT accompagne les indépendants et les PME dans la maintenance, la sécurité et la gestion de leur informatique. Nous pouvons vous aider à examiner votre environnement et à identifier les adaptations à prévoir.
Vous utilisez Microsoft 365 dans votre entreprise ? Contactez YouIT pour faire le point sur la sécurité de vos accès.
Découvrir les solutions Réseau & Sécurité
Sources officielles (consultées le 16 novembre 2026) : Microsoft Learn, Clés d’accès par défaut et abandon des méthodes d’authentification par SMS et par appel vocal fournies par Microsoft et questions fréquentes sur l’abandon des SMS et des appels vocaux.
YouIT – Votre partenaire informatique.